渗透测试培训红队攻防模块学什么?这是很多想往红队方向发展的渗透测试工程师关心的问题。今天我从红队攻防的核心能力、模块拆解、实战训练要求、学习路径四个角度详细聊聊。
先说红队和普通渗透测试的区别。普通渗透测试是按客户给的范围和规则做事,时间窗口有限,目标明确,本质是模拟"中等能力攻击者"。红队攻防则是模拟有组织、有资源、有耐心的真实攻击者,可以持续作战数周到数月,目标是测试企业的整体防御和响应能力。红队成员的能力要求比普通渗透测试更高,需要精通免杀、隐蔽通道、社工、内网横移、供应链攻击等多种技术。
红队攻防模块的核心内容。第一块是情报收集与攻击面管理。学员要学会用 OSINT 工具(Maltego、Spiderfoot)做公开情报收集、用 Shodan、Censys 做暴露面分析、用 Google Dork 收集目标信息、用各种社工库和暗网论坛收集泄露信息。这一块是红队作战的起点,决定了后续攻击路径的丰富度。
第二块是初始访问获取。学员要掌握钓鱼攻击(包括邮件钓鱼、短信钓鱼、语音钓鱼、水坑攻击、二维码钓鱼)、漏洞利用(包括公开漏洞的武器化、0day 漏洞的利用)、供应链攻击(包括第三方软件投毒、合法软件捆绑)。还要学习免杀技术,包括 shellcode 混淆、加载器免杀、签名伪造、内存马等。
第三块是权限提升与持久化。学员要学习 Windows 和 Linux 系统的提权方法,包括服务提权、计划任务提权、内核漏洞提权、sudo 配置提权。还要学习持久化技术,包括注册表自启动、计划任务、服务注入、WMI 事件订阅、计划任务隐藏等。
第四块是内网横移与权限扩散。学员要学习内网信息收集(包括主机扫描、端口扫描、协议分析)、凭据获取(包括 mimikatz、哈希传递、票据传递)、横向移动(包括 PsExec、WMI、WinRM、DCOM)、权限域控获取。这一块是红队作战的核心,也是最难的部分。
第五块是数据外泄与影响证明。学员要学习隐蔽通道(包括 DNS 隧道、ICMP 隧道、邮件外发、云存储外发)、数据加密与打包、清理痕迹。整个红队作业过程中,每一步都要考虑 OPSEC,避免被蓝队发现。
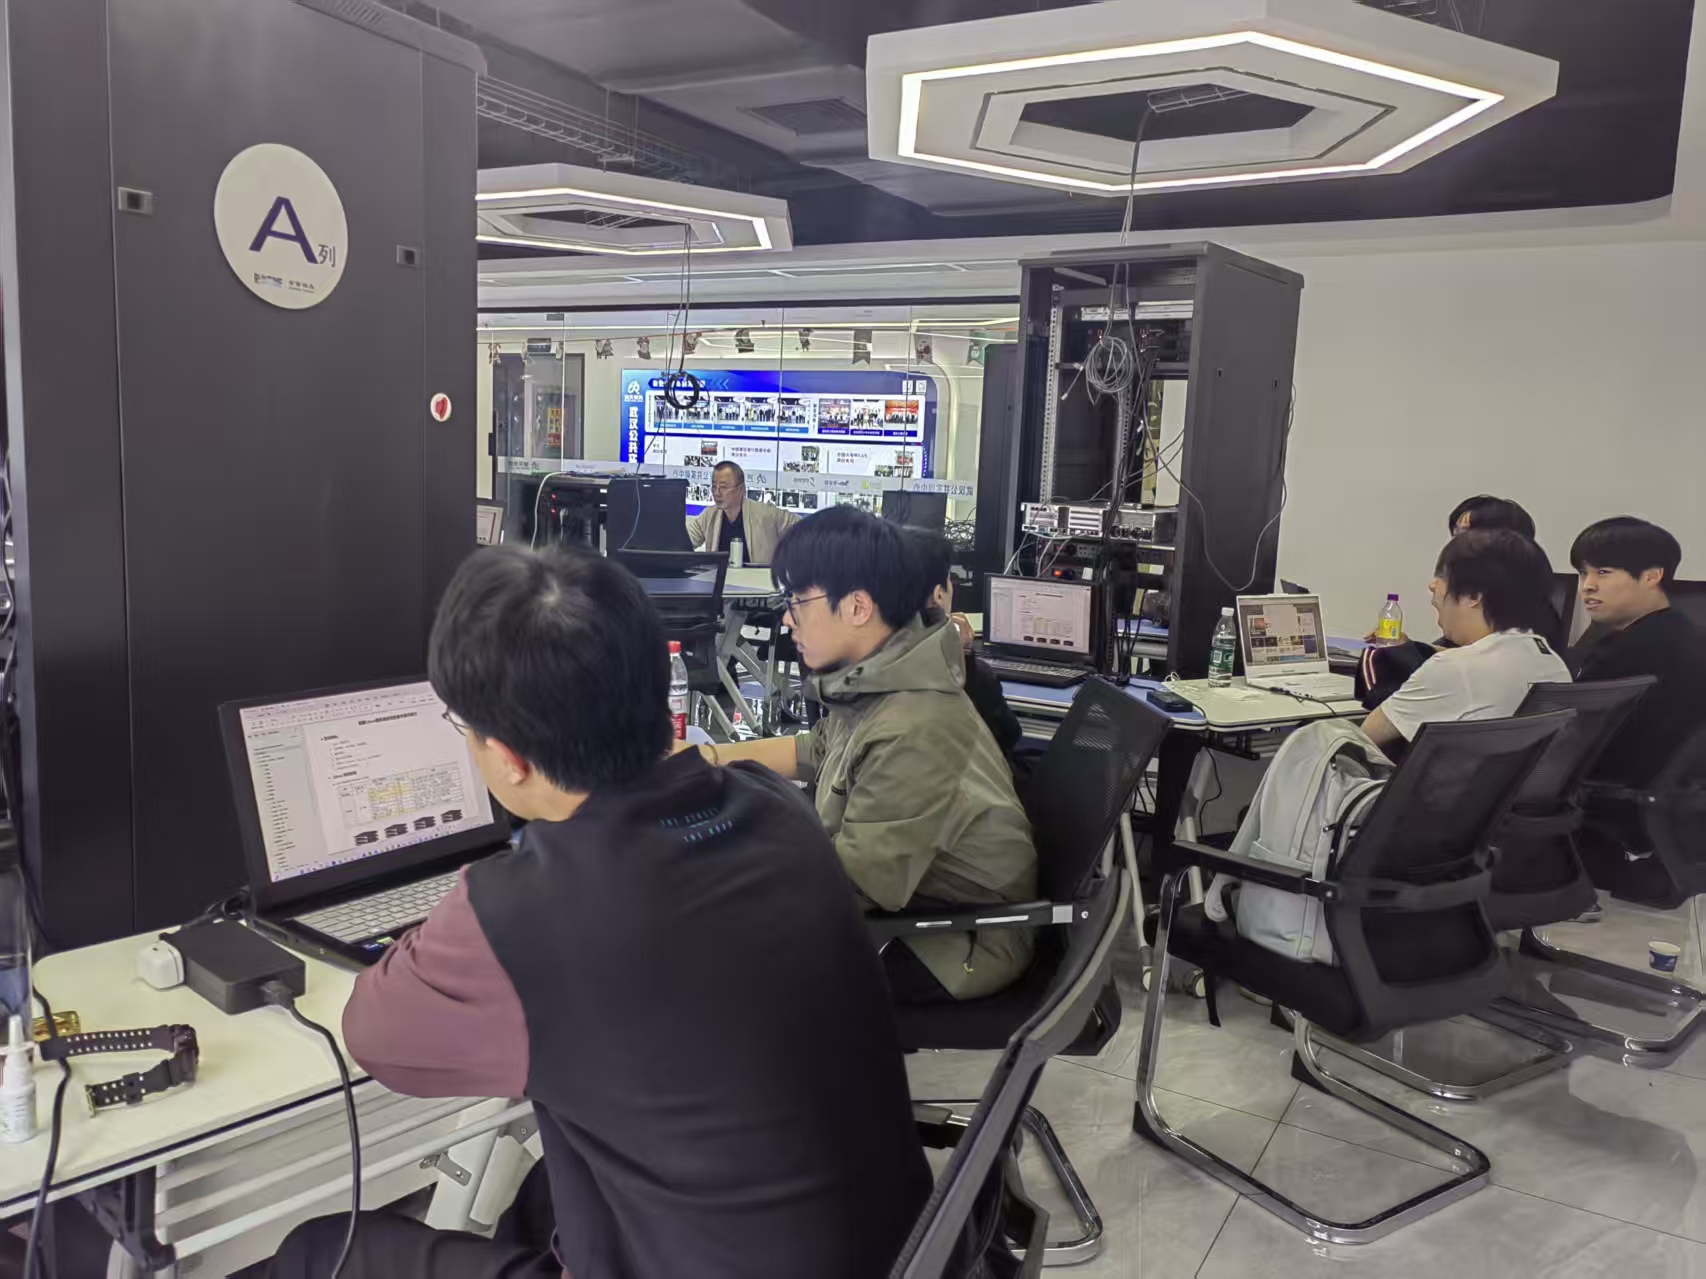
实战训练要求。红队攻防是高度实战的技能,光看教材是学不会的。培训机构通常会搭建仿真企业内网环境,包含域控、邮件服务器、文件服务器、业务系统、防火墙、IDS/IPS、EDR 等组件,让学员在安全受控的环境中做完整红队作业。优秀的红队攻防课程应该包含至少一次完整的红队评估作业,让学员从情报收集到数据外泄全程演练。
学习路径建议。第一步打牢传统渗透测试基础,包括 Web 漏洞、内网横移、权限提升等。第二步学习红队专用工具和框架,包括 Cobalt Strike、Mythic、Sliver 等 C2 框架。第三步研究 ATT&CK 框架,把红队行为映射到 ATT&CK 技术分类上。第四步参与 HVV 护网行动或者 SRC 漏洞挖掘,把理论变成实战经验。
培训选择上,找那种既有红队攻防理论又有完整仿真环境的课程会更合适。润天教育的课程里有渗透测试全流程模块,包括红队攻防演练的实操训练,对照参考一下。政策敏感点(红队作业合规边界、攻防演练授权)以行业规范和法律法规为准。