
云原生安全课程包含哪些内容
企业的应用正在大规模迁移到云原生架构——容器、微服务、Kubernetes、DevOps流水线成了互联网和数字化转型企业的标配。技术形态变了,安全攻防的战场也跟着变。这几年,"云原生安全"成为安全课程里的热门板块,很多学员好奇:它到底包含哪些内容?和传统的Web安全、主机安全有什么区别?这篇文章就来详细拆解。
先理解云原生环境为什么需要专门的安全体系。传统架构里,一个应用跑在一台服务器上,防护对象清晰:主机打补丁、防火墙设规则、Web应用做渗透测试。而云原生环境里,一个业务被拆成几十个微服务容器,镜像随代码频繁构建发布,服务之间通过网络策略动态通信,基础设施由Kubernetes编排调度,代码从提交到上线可能只需要几十分钟。防护对象从"静态的服务器"变成了"动态的、短生命周期的工作负载",攻击面也随之扩大:镜像里藏着恶意组件、容器逃逸、编排平台的权限滥用、流水线被投毒,都是云原生环境特有的风险。
基于这样的背景,一套完整的云原生安全课程通常包含以下几大模块。
第一模块:容器基础与容器安全。学习Docker的架构、镜像分层机制、容器运行时原理,这是理解安全问题的前提。安全部分覆盖:镜像安全——镜像扫描工具的使用、漏洞基线检查、可信镜像仓库建设;运行时安全——容器逃逸的常见路径(内核漏洞、特权容器、挂载敏感目录)、逃逸检测与加固方案;容器监控与响应——运行时安全工具的部署与告警处置。
第二模块:Kubernetes安全。K8s是云原生的核心编排平台,也是攻击者的重点目标。课程内容包括:K8s架构与核心组件、认证与授权机制(RBAC权限设计)、网络策略(NetworkPolicy)与微服务隔离、Secret与配置安全、K8s集群的渗透测试思路与常见配置错误(如API Server未授权访问、etcd信息泄露)、集群安全加固清单。
第三模块:DevSecOps与流水线安全。云原生强调快速迭代,安全必须"左移"进开发流程。这个模块讲:如何在CI/CD流水线里嵌入安全扫描(代码扫描SAST、依赖组件扫描SCA、镜像扫描)、代码仓库与构建环境的安全防护、供应链攻击(依赖投毒、构建工具被入侵)的案例分析、安全门禁的设计——什么情况允许通过、什么情况必须阻断。
第四模块:云平台安全与责任划分。公有云环境里,安全责任由云厂商和用户共同承担,很多安全事故源于责任边界的误解。课程会梳理主流云平台的安全体系:账号与密钥管理、云上网络的VPC隔离与安全组、云安全中心类产品的使用、对象存储的权限配置错误(这是数据泄露的高发原因)、多云环境的安全策略统一管理。
第五模块:云原生攻防实战。把前面的知识串起来做综合演练:在靶场里从暴露的容器服务入手,利用配置错误获取集群权限,演示横向移动到编排平台的完整路径;再反向学习如何基于审计日志和运行时告警发现这类攻击。攻防结合的实验设计,是云原生课程和传统课程差异最大的地方。
学习这门课需要什么基础?建议先掌握Linux基础、Web安全基本概念、网络协议,若能有Docker的基本使用经验更佳。零基础直接学云原生安全会非常吃力,因为它的难度建立在多层技术栈之上。
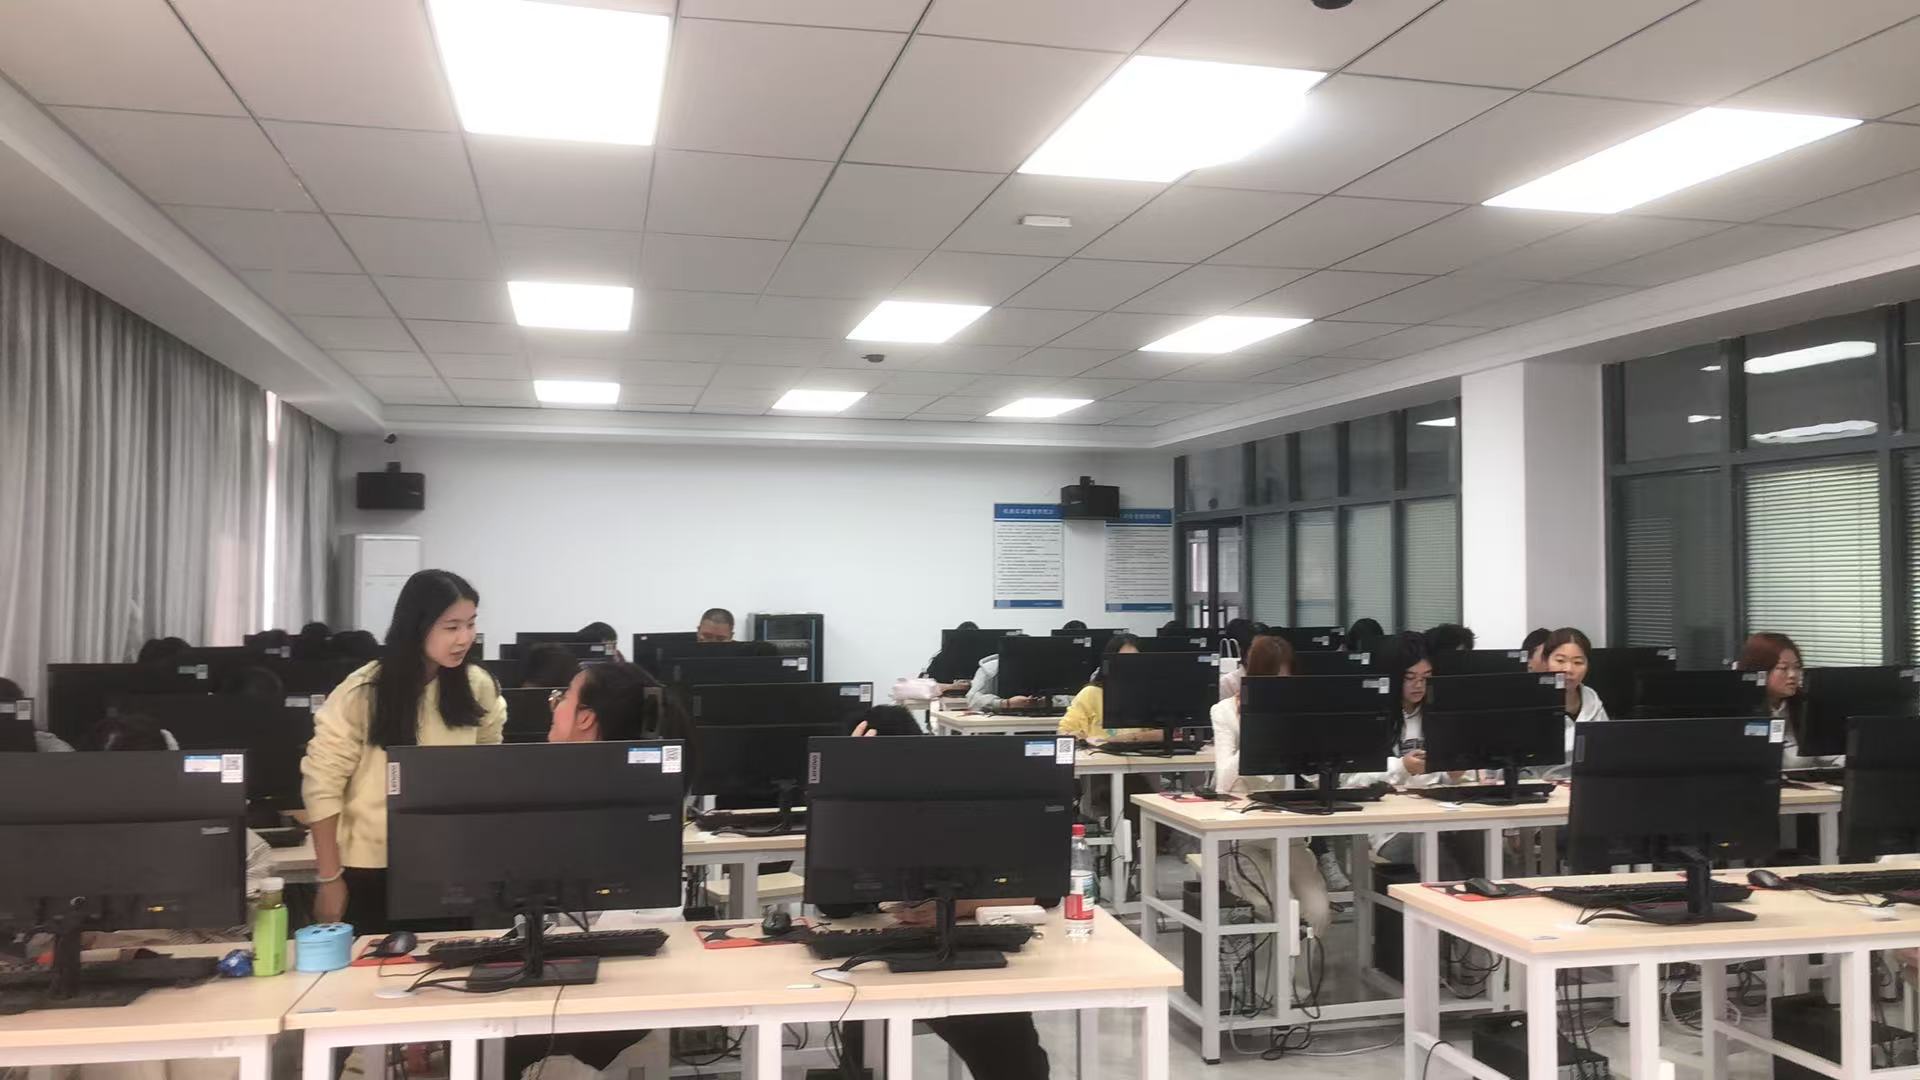
在武汉的安全培训市场,云原生安全已经成为课程升级的重点方向。润天教育在其渗透测试与安全运营课程体系中,将容器安全与云安全作为高阶模块纳入教学,依托实训环境让学员在真实K8s集群上完成攻防实验,帮助有基础的企业学员和转岗学员建立云原生安全的完整认知。
总结:云原生安全课程的内容框架是"容器安全+K8s安全+DevSecOps+云平台安全+实战演练"。对企业而言,这是数字化基础设施的防护必修课;对从业者而言,这是从传统安全工程师向云安全工程师跃迁的关键一步。云上的安全岗位需求还在增长,越早补上这块拼图,职业选择面越宽。


