
网络安全培训靶场实战怎么安排
网络安全是动手学科,道理谁都懂,但"动手"的质量天差地别:跟着视频敲一遍命令是一种动手,在靶场里独立解决一个未知问题也是一种动手。培训课程里真正拉开差距的,是靶场实战环节的设计。它怎么安排才合理、学员怎么用好它,这篇讲透。
先说靶场是什么。靶场是专门为安全训练搭建的实验环境:里面有刻意布置了漏洞的Web系统、模拟的企业内网、带真实业务逻辑的应用场景。学员在里面做攻击和防守练习,打坏了重置就行,不影响任何真实业务——这就是它和真实生产环境的本质区别:可试错、可重置、可重复。
靶场实战在课程里怎么安排?合理的节奏分三个阶段。第一阶段:随课实验。每学完一个知识点,配一个对应的小实验——刚学完SQL注入,靶场里就有一个存在注入的系统等你去打。这阶段的目标是把概念变成手感,实验和理论课的配比一般能到一比一。第二阶段:综合演练。知识点学完后,进入多知识点串联的场景:给你一个完整的企业模拟环境,从信息收集、边界突破、提权、内网横向到拿数据,全流程独立走一遍,中间没有分步提示,只有一张目标图。这一步是从"会做题"到"会干活"的惊险一跃,很多自学者的能力天花板就卡在这里。第三阶段:攻防对抗。有条件的课程会组织红蓝对抗:一半学员守、一半学员攻,模拟真实的攻防节奏。防守方要盯日志、做加固、响应处置,这种对抗体验是单机靶场给不了的。
靶场的类型也分档次。初级的是单机漏洞环境,练单个知识点够用;中级的是场景化靶场,模拟企业真实架构——域环境、多台服务器、业务系统互联,练的是综合判断;高级的还带对抗性和竞赛机制。选课的时候可以直接问:靶场是企业级场景还是单机环境?综合演练有几个场景?有没有攻防对抗环节?这三个问题的答案,基本决定了那笔学费里"实操"部分的含金量。
学员侧怎么用好靶场?几条实战建议。一:别看提示。实验卡住了,第一反应是翻笔记、查资料、自己试,把提示留到一天搞不定之后——打通过的靶机和看攻略打通的靶机,记忆深度差一个数量级。二:写靶机笔记。每台机器记录:入口在哪、踩了什么坑、关键命令是什么,攒出一本自己的靶机手册,面试前翻一遍比背题库有用。三:打完防守一遍。攻完的机器,站在管理员视角想:这个入口怎么堵?这个日志特征怎么发现?攻防各来一遍,一个靶机吃出两个的养分。四:控制依赖工具的程度。工具能自动扫出来的,手动再验一遍原理,面试官问"这个漏洞的原理"时,工具侠和手艺人高下立判。
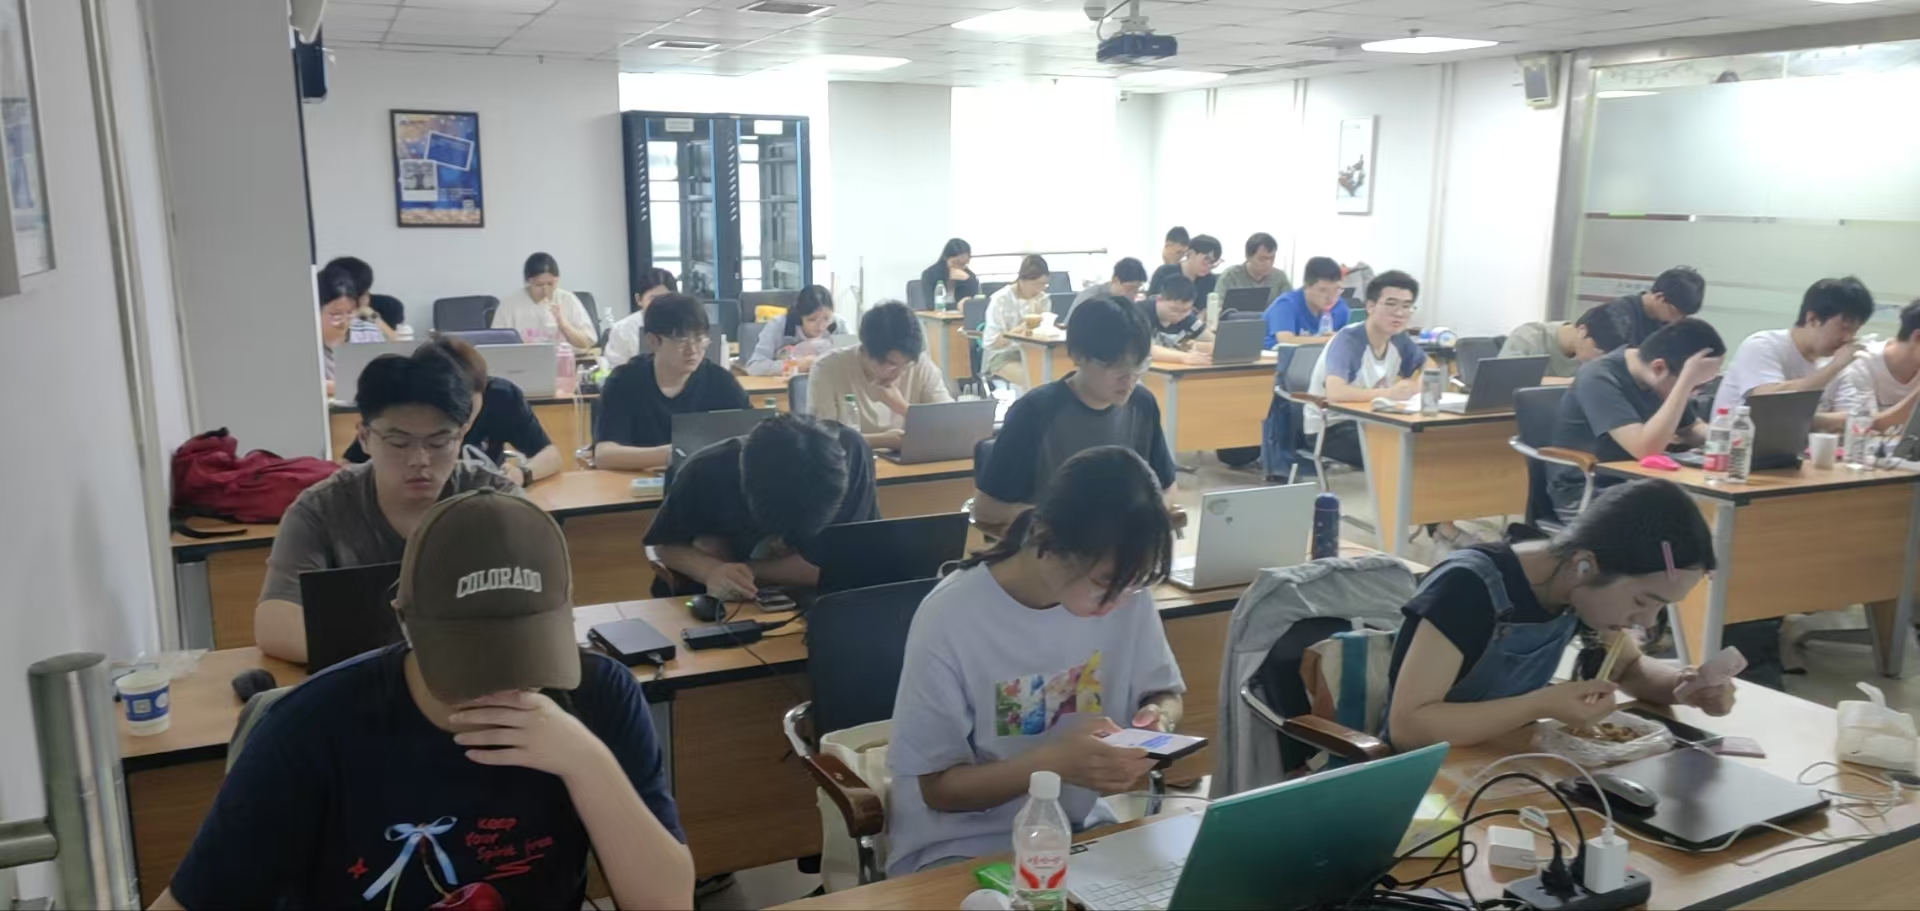
靶场之外,真实世界还有公开的漏洞练习平台可以延续训练,但培训课程里成体系的企业级场景靶场,是自学难以复制的资源——一套像样的内网场景要服务器、要网络配置、要业务系统模拟,个人搭建的成本和精力都劝退。这也是实训基地这个概念的价值所在:像润天教育的信息安全就业课程,配了几千平米的实训基地,靶场环境按企业真实架构搭建,从Web打点到内网渗透的场景一应俱全,学员练的是"进了公司要面对的环境",而不是玩具级演示。
一个判断标准送给你:课程结束时,问自己能不能独立完成一次完整的渗透流程——从拿到一个目标到交出报告全程不看任何教程。能,靶场环节就是合格的;不能,那几个月的实操就是走过场。
总结:靶场实战是安全培训的心脏,看课程先看靶场的档次和节奏——随课实验、综合演练、攻防对抗三级递进缺一不可。学员侧记住八个字:不看提示、攻防两遍。练到独立闭环那天,你就出师了。


